HIPAA-konfiguration
Lær hvordan du gør dit Notion arbejdsområde HIPAA-kompatibelt, og hvordan du aktiverer HIPAA-kompatibilitet.
Gå til Ofte stillede spørgsmålThe Health Insurance Portability and Accountability Act (HIPAA) er en amerikansk føderal lov, der blev vedtaget i 1996, og som kræver beskyttelse og fortrolig håndtering af beskyttede helbredsoplysninger (Protected Health Information, PHI) af omfattede enheder såsom sundhedsudbydere, sundhedsplaner og sundhedsclearinghuse, samt deres forretningspartnere.
Denne artikel giver brugerne de nødvendige produktkonfigurationer for at gøre deres Notion-arbejdsområde HIPAA-kompatibelt.

Bemærk: Notions Business Associate Agreement (BAA) regulerer beskyttelsen af beskyttede helbredsoplysninger (Protected Health Information, PHI), der gemmes i Notion-tjenesten. For at være berettiget til at underskrive Notions BAA skal du abonnere på vores Enterprise-abonnement.
Eventuelle betatjenester er ikke dækket af BAA'en og må derfor ikke bruges eller implementeres på en måde, der behandler beskyttede helbredsoplysninger (Protected Health Information, PHI).
I det omfang sprogbrug på denne side og sprogbrug i BAA'en på noget tidspunkt er i modstrid med hinanden, er det BAA'en, der er gældende.
Notions understøttende konfigurationer | |
|---|---|
Adgangskontrol Implementér tekniske politikker og procedurer for elektroniske informationssystemer, der vedligeholder elektroniske beskyttede helbredsoplysninger, for kun at give adgang til de personer eller softwareprogrammer, der har fået tildelt adgangsrettigheder. | Notions SAML SSO er bygget på SAML 2.0-standarden, som forbinder din identitetsudbyder (IdP) og dit/dine arbejdsområde(r) for at give en nemmere og mere sikker loginoplevelse. Notion understøtter officielle konfigurationer til SAML SSO med: Azure, Google, Gusto, Okta, OneLogin og Rippling. For at komme i gang med at bruge SAML SSO med Notion, skal du gennemføre følgende trin: • Bekræft domæner:Du skal bekræfte, at du ejer dit e-maildomæne, før du kan bruge avancerede sikkerhedsfunktioner. Det gør du ved at tilføje en TXT-post i domænets DNS. Ejerskabet bekræftes derefter automatisk. • Aktivér SAML SSO:Det slår funktionen til og fuldfører konfigurationen. Læs mere om, hvordan du konfigurerer SAML SSO, i denne artikel. • Skift standardmetode til login:Første gang du aktiverer SAML SSO, indstilles standardmetoden til • Tilknyt flere arbejdsområder:Hvis du vil konfigurere SSO for mere end ét arbejdsområde, kan du Når det er korrekt konfigureret, skal alle medlemmer, der logger ind på dit/dine arbejdsområde(r), bruge det bekræftede domæne og skal godkendes gennem din identitetsudbyder. Ejere af Enterprise-arbejdsområder kan omgå dette ved at bruge en alternativ loginmetode, hvis der opstår en fejl i IdP/SAML SSO. |
Unik brugeridentifikation Tildel et unikt navn og/eller nummer til identifikation og sporing af brugeridentitet. | Notion har en SCIM-API, som du kan bruge til at oprette, administrere og fjerne medlemmer og grupper. Ejere af arbejdsområder kan finde den nødvendige API-nøgle under Læs vores SCIM-dokumentation for at få den nyeste vejledning i at bruge Notions SCIM-API. Notion understøtter officielle SCIM-apps til Google, Gusto, Okta, OneLogin og Rippling. |
Procedure for nødadgang Etabler (og implementer efter behov) procedurer for at indhente nødvendige elektroniske beskyttede helbredsoplysninger under en nødsituation. | Indholdssøgning giver ejere af Enterprise-arbejdsområder synlighed i arbejdsområdets indhold for at forbedre styringen af arbejdsområdet og løse problemer med sideadgang. Indholdssøgning giver dig mulighed for at: For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Automatisk logaf Implementer elektroniske procedurer, der afslutter en elektronisk session efter et forudbestemt tidsrum med inaktivitet. | Indstil brugerdefineret sessionsvarighed: For administrerede brugere på Enterprise-abonnementet er Notions standardsessionsvarighed 180 dage. Ejere af arbejdsområder kan dog indstille sessionsvarigheden til mellem 1 time og 180 dage. Log administrerede brugere ud: Log enkelte brugere eller alle brugere i arbejdsområdet ud på én gang. Kræv nulstilling af adgangskode: Kræv, at enkelte brugere eller alle brugere i arbejdsområdet nulstiller deres adgangskode. Hvis du fjerner en brugers adgang via SCIM, bliver brugeren fjernet fra arbejdsområdet, og vedkommendes session afsluttes. |
Revisionskontroller Implementer hardware-, software- og/eller proceduremæssige mekanismer, der registrerer og undersøger aktivitet i informationssystemer, der indeholder eller bruger elektroniske beskyttede helbredsoplysninger. | Ejere af Enterprise arbejdsområder har adgang til en revisionslog via Dette kan være særligt nyttigt til at identificere potentielle sikkerhedsproblemer, undersøge mistænkelig adfærd og fejlfinde adgang. Arbejdsområdets revisionslog kan eksporteres som CSV. Enterprise kunder kan også benytte vores Data Loss Prevention (DLP) partnerforbindelser til at opdage, klassificere og beskytte følsomme data i Notion. For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Integritetskontroller Implementer politikker og procedurer for at beskytte elektroniske beskyttede helbredsoplysninger mod ukorrekt ændring eller destruktion. | Deaktivér offentlig deling af sider: Dette deaktiverer indstillingen Del på nettet i menuen Del på alle sider i dette arbejdsområde. Deaktivér gæster: Så kan ingen invitere personer uden for arbejdsområdet til dets sider. Du behøver ikke bruge denne indstilling, hvis du vil kunne invitere gæster efter behov. Bemærk dog, at Notion ikke må bruges til at kommunikere med patienter, medlemmer af sundhedsordninger eller deres familier og arbejdsgivere. Hvis du vil tillade gæster, anbefaler vi, at du slår gæsteanmodninger til. Så skal invitationer godkendes, og du kan have gæster i arbejdsområdet og stadig overholde HIPAA. Deaktivér flytning eller duplikering af sider til andre arbejdsområder: Dette forhindrer alle i at flytte eller duplikere sider til andre arbejdsområder med handlingerne Flyt til eller Duplikér. Deaktivér eksport: Dette forhindrer alle i at eksportere som Markdown, CSV eller PDF. Deaktivér oprettelse af arbejdsområder: Dette forhindrer alle i at oprette nye arbejdsområder uden godkendelse. Deaktivér tredjepartsudvidelser, eller tillad kun godkendte udvidelser: Så kan ingen tilføje ikke-godkendte tredjepartsudvidelser til dit Notion-arbejdsområde. Deaktivér adgang til eksterne arbejdsområder: Dette forhindrer administrerede brugere i at deltage i eller få adgang til eksterne arbejdsområder uden for din organisation. For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Person- eller enhedsautentificering Implementer procedurer til at verificere, at en person eller enhed, der søger adgang til elektroniske beskyttede helbredsoplysninger (Protected Health Information, PHI), er den, de udgiver sig for at være. | Deaktivér profilændringer: Så kan administrerede brugere ikke ændre deres egne profiloplysninger, hvilket forebygger, at andre udgiver sig for at være dem. Domænehåndtering: Her er domænet den del af e-mailadressen, der er knyttet til en Notion-konto. Når ejere af arbejdsområder bekræfter, at de ejer et domæne, får de adgang til indstillingerne for domænehåndtering. Deaktivér gæster: Så kan ingen invitere personer uden for arbejdsområdet til dets sider. Du behøver ikke bruge denne indstilling, hvis du vil kunne invitere gæster efter behov. Bemærk dog, at Notion ikke må bruges til at kommunikere med patienter, medlemmer af sundhedsordninger eller deres familier og arbejdsgivere. Hvis du vil tillade gæster, anbefaler vi, at du slår gæsteanmodninger til. Så skal invitationer godkendes, og du kan have gæster i arbejdsområdet og stadig overholde HIPAA. Suspender eller slet en administreret brugerkonto: Du kan suspendere eller slette administrerede brugerkonti fra oversigten over brugeradministration. Deaktivér sletning af administrerede brugerkonti: Forhindr administrerede brugere i selv at slette deres konti. |
Dataopbevaring og bortskaffelse Implementer politikker og procedurer til at håndtere den endelige bortskaffelse af elektroniske beskyttede helbredsoplysninger (Protected Health Information, PHI) og/eller den hardware eller de elektroniske medier, som de er gemt på. | Brugerdefinerede indstillinger for dataopbevaring giver ejere af Enterprise-arbejdsområder mulighed for at have kontrol over, hvornår brugeres sider slettes fra Papirkurv, og hvor længe de kan opbevares derefter. Vi opbevarer backup af vores database, så vi kan gendanne et øjebliksbillede af dit indhold fra de seneste 30 dage, hvis du har brug for det. For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Transmissionssikkerhed Implementer tekniske sikkerhedsforanstaltninger for at beskytte mod uautoriseret | Kryptering ved lagring: Kundedata krypteres ved lagring ved hjælp af AES-256. Kundedata krypteres, når de er på Notions interne netværk, ved lagring i cloud-lagring, databasetabeller og sikkerhedskopier. Kryptering under transport: Data, der sendes under transport, krypteres ved hjælp af TLS 1.2 eller højere. |
Bemærk: Ejere af Enterprise-arbejdsområder kan omgå dette ved at bruge en alternativ loginmetode, hvis der opstår en fejl i IdP/SAML SSO.
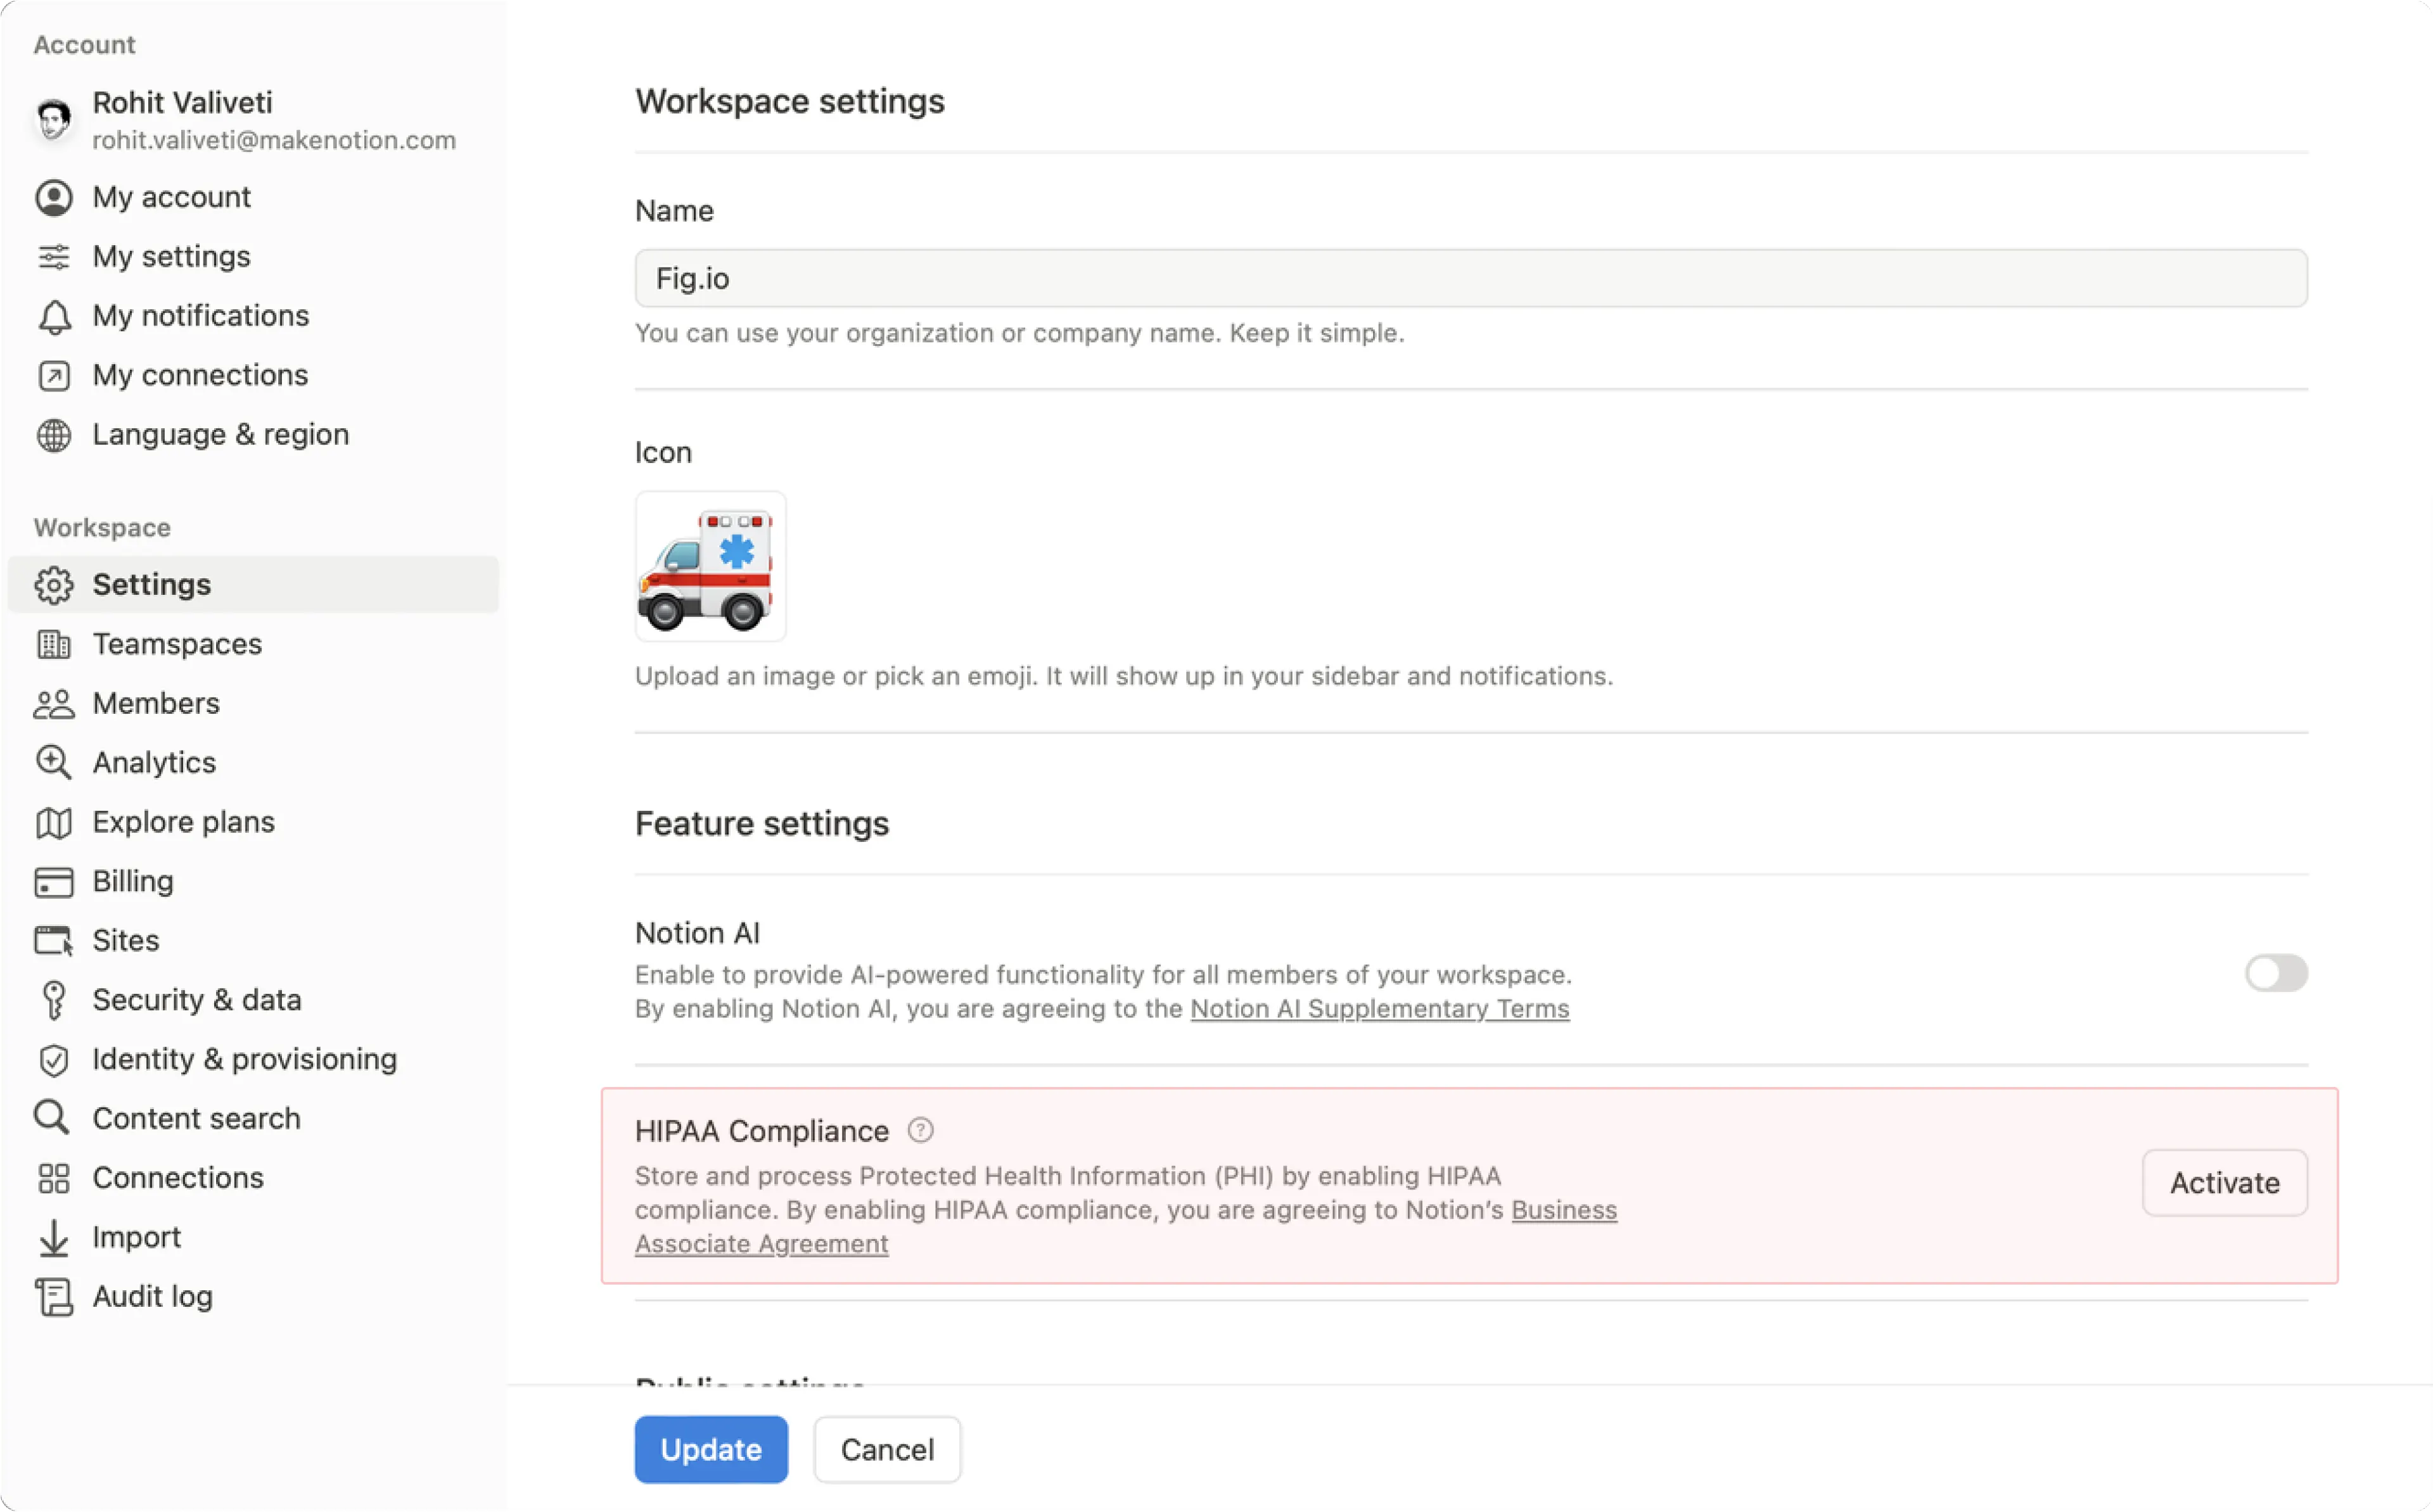
Sådan aktiverer du HIPAA-overholdelse for dit arbejdsområde:
Gå til
Indstillingeri din sidemenu →Arbejdsområdeindstillinger→HIPAA-overholdelse→Aktivér.Et vindue vises, hvor du kan læse den fulde underskrevne BAA, før du vælger
Acceptér.Når du har accepteret, vil du se en bekræftelse på, at HIPAA-overholdelse er blevet aktiveret. Du vil også modtage en e-mail, der bekræfter, at dit arbejdsområde har accepteret HIPAA BAA.
Hvis du ønsker at slå HIPAA-overholdelse fra for dit arbejdsområde:
Gå til
Indstillingeri din sidemenu →Arbejdsområdeindstillinger→HIPAA-overholdelse→Deaktiver.I vinduet, der vises, skal du vælge
Deaktiver.Når du har accepteret, vil du se en bekræftelse på, at HIPAA-overholdelse er blevet deaktiveret. Det betyder, at du ikke længere kan gemme beskyttede helbredsoplysninger (Protected Health Information, PHI) i dit Notion arbejdsområde. Du vil også modtage en e-mail med bekræftelse.
Ofte stillede spørgsmål
Hvad koster det at aktivere HIPAA-overholdelse?
Hvad koster det at aktivere HIPAA-overholdelse?
HIPAA-overholdelse er tilgængelig gratis for kunder på Enterprise-abonnementet.
Kunder skal acceptere Notions Business Associate Agreement og bruge Notion på en måde, der overholder HIPAA, BAA og HIPAA Product Configuration Guide.
Hvad er produktbegrænsningerne ved at aktivere HIPAA-overholdelse?
Hvad er produktbegrænsningerne ved at aktivere HIPAA-overholdelse?
Notion må ikke bruges til at kommunikere med patienter, Abonnement-medlemmer eller deres familier eller arbejdsgivere.
Brugere må ikke inkludere beskyttede helbredsoplysninger (Protected Health Information, PHI) i nogen af følgende felter eller funktionaliteter:
Navne på arbejdsområder eller organisationer
Navne på teamområder
Filnavne
Konto/brugerprofil
Navne på brugergrupper
Supportanmodninger og vedhæftede filer til en supportanmodning må ikke indeholde beskyttede helbredsoplysninger (Protected Health Information, PHI).
Eventuelle betatjenester er ikke dækket af BAA'en og må derfor ikke bruges eller implementeres på en måde, der behandler beskyttede helbredsoplysninger (Protected Health Information, PHI).
Vil forbindelser stadig være tilgængelige?
Vil forbindelser stadig være tilgængelige?
Ja, tidligere aktiverede apps forbliver aktiverede. Administratorer bør gennemgå eksisterende forbindelser, der bruges, for at sikre, at de er kompatible. Administratorer kan vælge at deaktivere tilføjelsen af nye forbindelser, der ikke er på tilladelseslisten.